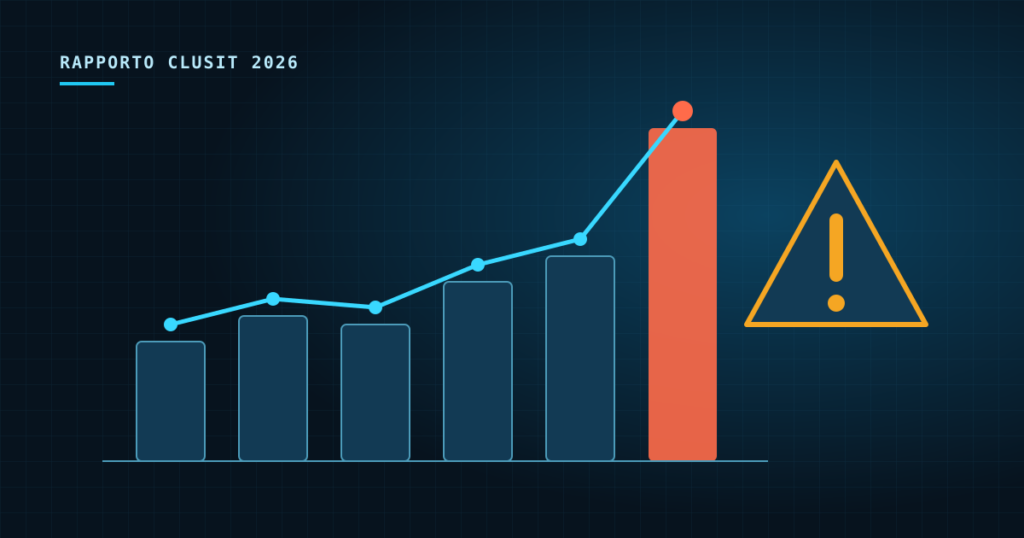
A fine ottobre 2026 Clusit, l’Associazione Italiana per la Sicurezza Informatica, ha presentato l’aggiornamento semestrale del suo Rapporto. I numeri raccontano un anno difficile: nel mondo il primo semestre 2026 è il peggiore mai registrato. In Italia il quadro è diverso, ma non per questo rassicurante. Vediamo cosa dicono i dati e, soprattutto, cosa significano per una piccola o media impresa.
Nel mondo: il semestre peggiore di sempre
Tra gennaio e giugno 2026 Clusit ha censito 4.911 incidenti gravi a livello globale: più del doppio rispetto ai sei mesi precedenti (+105%) e il 71% in più rispetto al primo semestre 2025. È il valore più alto mai registrato dall’associazione in un singolo semestre.
In Italia: meno attacchi, ma più gravi
Nel nostro Paese gli incidenti gravi noti sono stati 245, contro i 280 del primo semestre 2025. Un calo, quindi, ma con due segnali da non sottovalutare:
- La gravità cresce. Oltre metà degli incidenti italiani (circa il 57%) rientra nella fascia di gravità alta, una quota molto superiore a quella dell’anno precedente.
- Il cybercrime torna protagonista. Gli attacchi “dimostrativi” degli hacktivisti calano, mentre il crimine informatico a scopo di lucro arriva a circa l’82% dei casi. Tradotto: chi attacca vuole soldi, e li cerca nelle imprese.
I settori più colpiti: manifattura e fornitori IT
Il manifatturiero è diventato il primo bersaglio in Italia, con circa il 18% degli incidenti. Cresce anche il settore informatico e delle telecomunicazioni: colpire un fornitore di servizi IT permette agli attaccanti di arrivare “a cascata” a tutti i suoi clienti.
È un punto importante anche per chi non produce nulla di tecnologico: la sicurezza della tua azienda dipende anche da quella dei fornitori che hanno accesso ai tuoi sistemi, dalla manutenzione dei PC al gestionale in cloud.
Cosa significa per una PMI
Il messaggio dei dati è semplice: non è più una questione di “se”, ma di “quando”, e l’obiettivo è limitare i danni. Le misure che fanno davvero la differenza non sono le più costose:
- Backup separati e verificati. Almeno una copia dei dati deve stare fuori dalla rete aziendale e non essere modificabile da un attaccante. E va provato periodicamente il ripristino, non solo la copia.
- Autenticazione a più fattori (MFA) su email, accessi remoti, VPN e pannelli di amministrazione. Blocca gran parte degli accessi fatti con password rubate.
- Aggiornamenti costanti di sistemi operativi, firewall e software esposti su internet. Molti attacchi sfruttano falle note da mesi.
- Formazione del personale. Phishing e truffe via WhatsApp e telefono puntano sulle persone, non sui computer.
- Un piano per l’incidente. Chi chiamare, cosa scollegare, come ripartire: deciderlo prima evita giorni di fermo.
Il primo passo: sapere da dove si parte
Molte aziende scoprono le proprie vulnerabilità solo dopo un attacco. Un Vulnerability Assessment individua le falle note su rete e servizi esposti; un Penetration Test verifica come un attaccante reale potrebbe sfruttarle. Per chi parte da zero, un check-up mirato è spesso sufficiente per capire dove intervenire prima.
Vuoi sapere a che punto è la tua azienda? Con il Check-up di sicurezza Netdev analizziamo firewall, backup, accessi e procedure e ti diamo un elenco chiaro di priorità. Contattaci o chiamaci allo 075 997 5500.